이 5가지 제어 기능이 중요한 이유
평가에서 절대 실패해서는 안 되는 5가지 통제 사항을 숙지하십시오. CMMC 2.0에 따르면, 일부 미비 사항의 경우 시정 조치 계획(POA&M)을 제출할 수 있습니다. 하지만 이 5가지 항목은 예외가 아닙니다. 이 중 하나라도 누락되면 즉시 평가에서 불합격 처리됩니다.


Aprio delivers a full suite of proactive solutions to help you meet any need, achieve any goal, or answer any question.
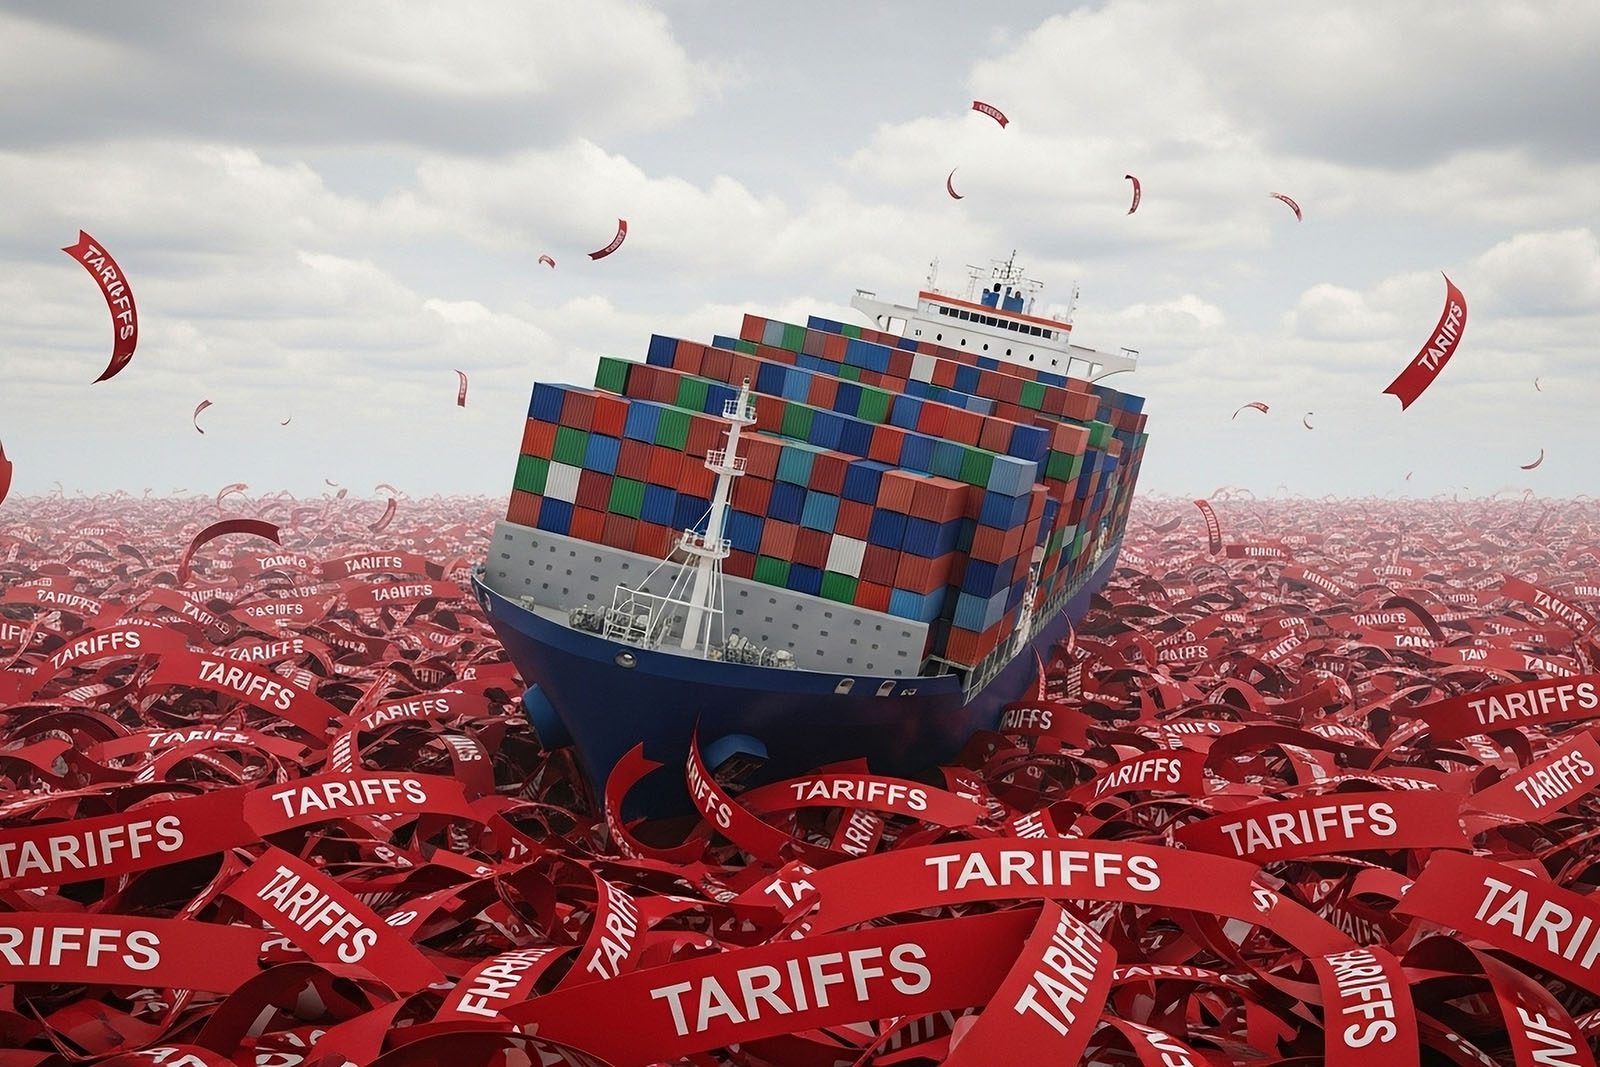
The U.S. Supreme Court has issued a landmark decision, striking down a significant portion of President Trump’s tariff agenda, stating that only Congress can levy duties. The path forward for trade policy and refunds remains unclear.
평가에서 절대 실패해서는 안 되는 5가지 통제 사항을 숙지하십시오. CMMC 2.0에 따르면, 일부 미비 사항의 경우 시정 조치 계획(POA&M)을 제출할 수 있습니다. 하지만 이 5가지 항목은 예외가 아닙니다. 이 중 하나라도 누락되면 즉시 평가에서 불합격 처리됩니다.
함정: 로컬 액세스 포인트와 비특권 사용자에게 MFA를 적용하지 않는 경우.
전체 CUI 경계 전반에 걸쳐 제로 트러스트 방식의 접근 인증이 필요합니다.
함정: FIPS 140-2 인증 모듈 없이 표준 BitLocker를 사용하는 경우.
저장 중인 데이터와 전송 중인 데이터에 대한 모듈을 검증하는 방법을 설명합니다.
문제점: 72시간 이내에 DIBNet에 보고할 절차가 없다.
책임 소재가 명확하고 검증된 사고 대응 계획(IRP)이 필요합니다.
함정: 편의상 광범위한 관리자 권한을 부여하는 것.
엄격한 역할 기반 접근 제어(RBAC) 구현이 필요합니다.
함정: 방문자 기록 관리가 소홀하거나, CUI 구역에 인솔자 없이 출입하는 경우.
감사관들은 물리적 기록부와 확립된 호송 절차를 요구합니다.
이 다섯 가지 통제 수단만으로는 규정 준수를 완전히 달성할 수는 없겠지만, 이는 환경 내의 다른 모든 요소를 더 쉽게 파악하고, 문서화하며, 입증하고, 발전시켜 나갈 수 있게 해주는 중요한 출발점입니다.
그 후, 계약자들이 초기에 난관에 부딪히게 만드는 함정을 피하는 방법을 배우게 될 것입니다.
이 글에서 얻을 수 있는 내용은 다음과 같습니다: 환경의 범위를 적절히 설정하는 방법을 배워, 중요하지 않은 부분에 힘을 낭비하는 것을 막고, 중요한 부분을 간과하지 않도록 하세요.
불필요한 소음을 걷어내고 평가자들이 실제로 기대하는 바에 집중하세요.
그들이 즉시 파악하는 문제점들 — 그리고 이러한 문제점들이 공식적인 지적 사항으로 제기되기 전에 이를 해결하는 방법.
감사 쇼를 벌이지 않으면서도 현재 어떤 체계가 마련되어 있는지 입증할 수 있는 실용적이고 반복 가능한 방법.
수백 가지의 환경을 직접 경험해 본 전문가들이 직접 제공하는 지침 — 성공과 실패를 가르는 핵심 요소를 정확히 꿰뚫어 보는 이들의 조언입니다.
비즈니스와 함께 환경이 발전하고, 규제 변화에 발맞춰 나갈 수 있도록 하는 방법.