これら5つの制御が重要な理由
評価において絶対に失敗してはならない5つの管理措置を把握しておきましょう。CMMC 2.0では、一部の不備については「行動計画(POA&M)」の提出が認められていますが、これら5つについては認められません。1つでも欠けていれば、即座に評価に不合格となります。


Aprio delivers a full suite of proactive solutions to help you meet any need, achieve any goal, or answer any question.
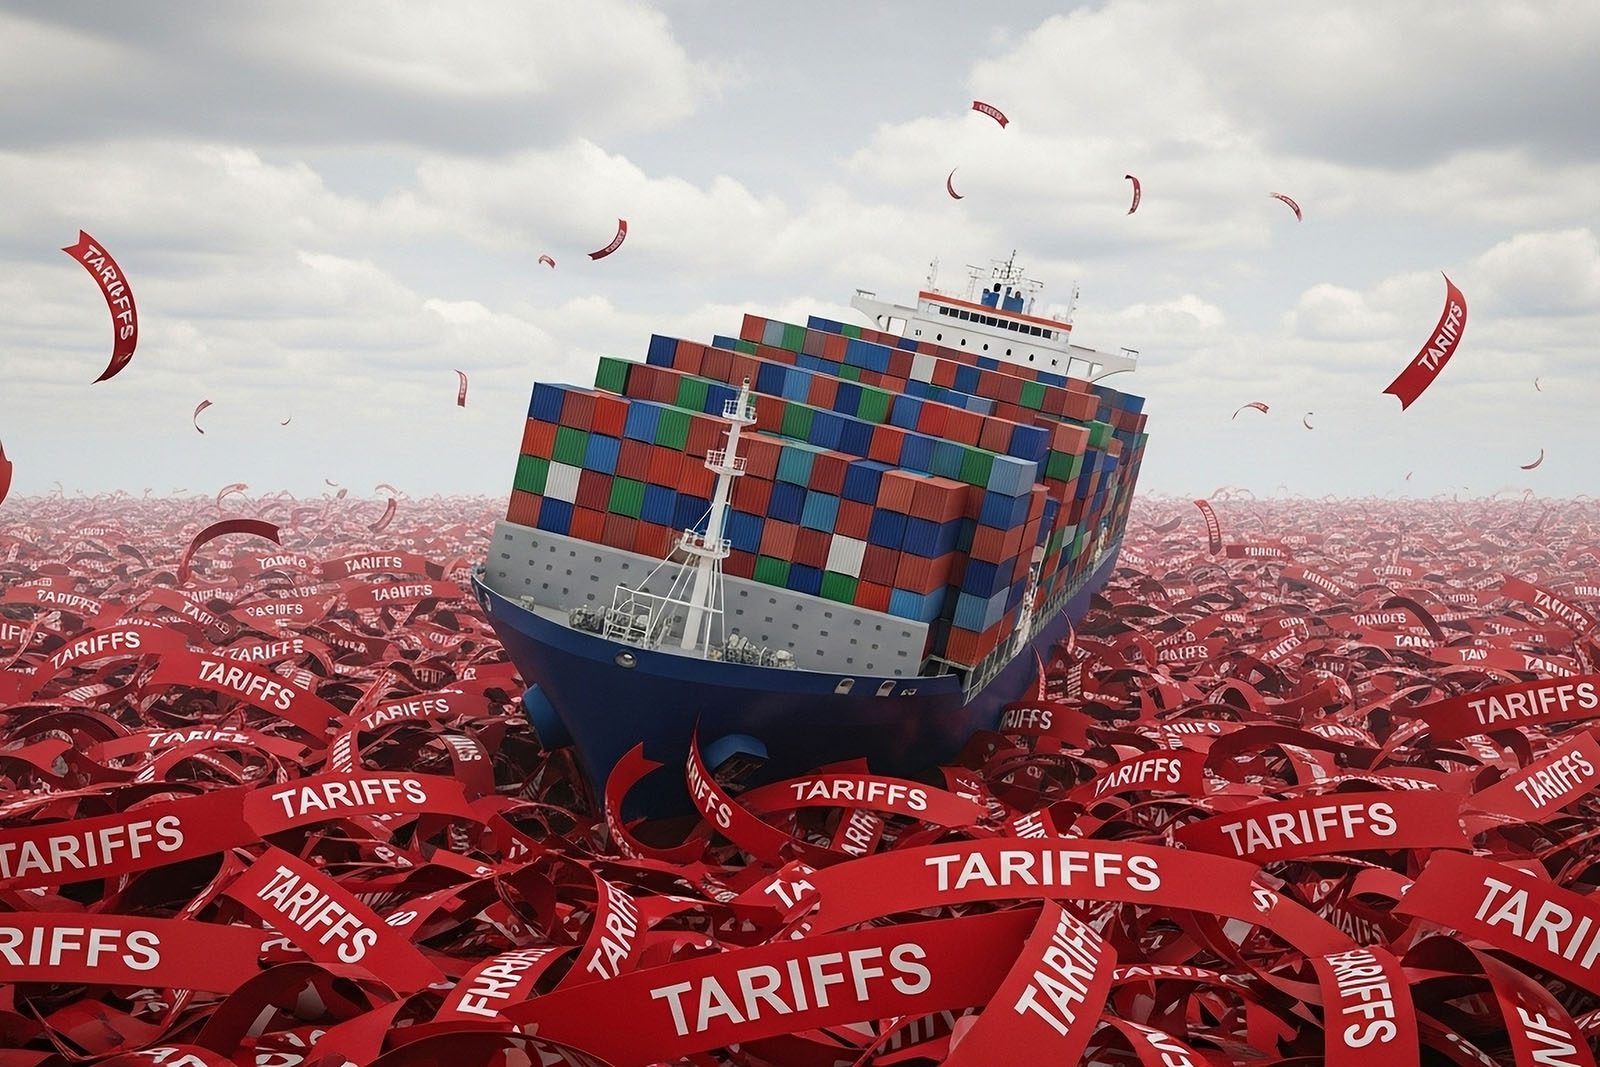
The U.S. Supreme Court has issued a landmark decision, striking down a significant portion of President Trump’s tariff agenda, stating that only Congress can levy duties. The path forward for trade policy and refunds remains unclear.
評価において絶対に失敗してはならない5つの管理措置を把握しておきましょう。CMMC 2.0では、一部の不備については「行動計画(POA&M)」の提出が認められていますが、これら5つについては認められません。1つでも欠けていれば、即座に評価に不合格となります。
落とし穴:ローカルのアクセスポイントや特権を持たないユーザーに対して、多要素認証(MFA)を適用していないこと。
CUIの境界全体にわたって、ゼロトラスト方式のアクセス認証が必要となります。
落とし穴:FIPS 140-2 認証済みモジュールを使用せずに、標準の BitLocker を使用すること。
保存中のデータおよび転送中のデータについて、モジュールの検証方法について説明します。
落とし穴:72時間以内にDIBNetへ報告する手続きがない。
責任の所在が明確な、実証済みのインシデント対応計画(IRP)が必要です。
落とし穴:利便性を理由に、広範な管理者権限を付与してしまうこと。
厳格な役割ベースのアクセス制御(RBAC)の実装が必要です。
落とし穴:訪問者記録の管理がずさんである、あるいは機密情報取扱区域(CUI)への無同伴での立ち入りが許されていること。
監査人は、物理的な記録と、実践された付き添い手順を要求しています。
これら5つの管理措置だけでコンプライアンスを完全に達成できるわけではありませんが、これらは重要な出発点であり、環境内のその他のあらゆる要素について、範囲の特定、文書化、証拠の提示、そして改善を容易にするものです。
そこから、請負業者が早い段階で軌道から外れてしまうような落とし穴を回避する方法を学んでいきます。
この記事から得られる学びは次の通りです。環境の範囲を適切に設定する方法を学び、重要でない分野に無駄な労力を費やすことをやめ、重要な分野を見落とすこともなくすことができます。
余計な情報は省き、評価者が実際に何を見たいと考えているかに焦点を当てましょう。
彼らが即座に発見する問題点――そして、それらが指摘事項となる前にどのように是正すべきか。
監査の「見せかけ」に陥ることなく、現状を証明するための実用的かつ再現性のある方法。
何百もの環境を見てきた人々からの直接的なアドバイス――そして、成功と失敗を分ける要因を熟知している人々からのアドバイスです。
ビジネスに合わせて環境を確実に進化させ、規制の変更にも常に対応し続ける方法。